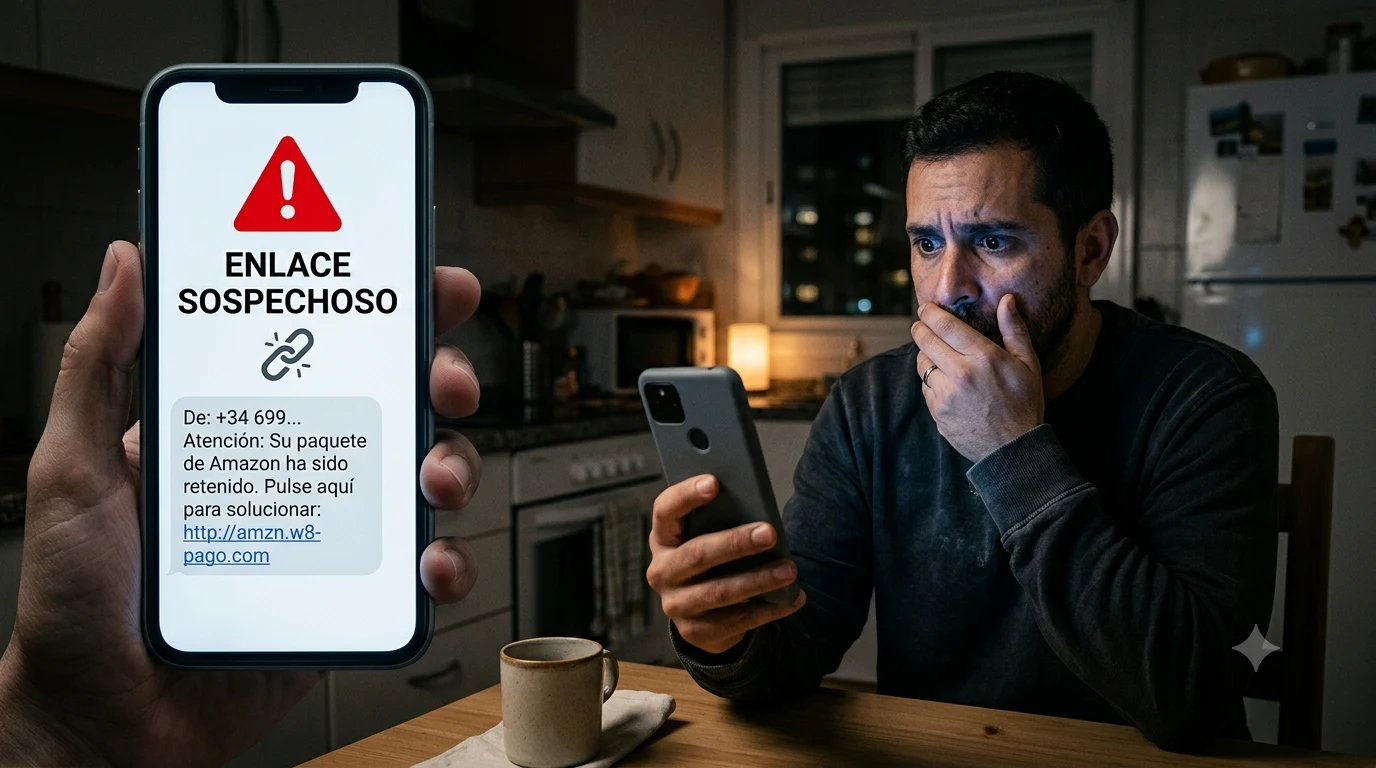
Hacer clic en un enlace sospechoso no significa automáticamente que hayan hackeado tu celular. El riesgo real depende de lo que sucedió en los segundos siguientes: si la página solo se abrió, si escribiste una contraseña, si proporcionaste datos bancarios, si descargaste un archivo o si concediste permisos.
La urgencia tampoco es la misma en todos los casos. Cerrar una pestaña puede bastar cuando no hubo ninguna otra acción; si entregaste una contraseña o autorizaste un pago, cada minuto sí cuenta. Utiliza esta guía para identificar exactamente qué quedó expuesto y actuar en el orden correcto.
Primero: elige qué ocurrió después del clic
No vuelvas a abrir el enlace para “comprobar” qué era. Recuerda la última acción que realizaste y busca tu caso:
- Solo se abrió la página: no escribiste nada, no descargaste archivos y no aceptaste permisos.
- Escribiste una contraseña: aunque después apareciera un error o cerraras la página.
- Diste datos de tarjeta o banca: número, vencimiento, CVV, NIP, token o código recibido por SMS.
- Descargaste un archivo: una APK, aplicación, documento, extensión, perfil o supuesto comprobante.
- Instalaste algo o concediste permisos: accesibilidad, notificaciones, administrador del dispositivo, cámara, micrófono o pantalla.
- Realizaste un pago o transferencia: el dinero salió o autorizaste la operación.
La idea más importante: un clic es una exposición al sitio; introducir una clave es una exposición de cuenta; dar información financiera es una exposición bancaria; instalar o autorizar algo es una exposición del dispositivo. Cada una exige una respuesta diferente.
Caso 1: solo abriste el enlace y no hiciste nada más
Si únicamente cargaste la página, no escribiste información, no aceptaste avisos y no descargaste ni abriste archivos, el riesgo suele ser menor. Una página puede intentar asustarte con mensajes como “tu teléfono tiene 7 virus”, “ganaste un premio” o “tu cuenta será bloqueada”, pero el aviso por sí mismo no demuestra que el dispositivo esté infectado.
Haz lo siguiente:
- cierra la pestaña;
- abre el historial de descargas del navegador y confirma que no apareció un archivo;
- revisa si el sitio obtuvo permiso para enviarte notificaciones;
- actualiza el navegador y el sistema si tienes una actualización pendiente;
- conserva una captura del mensaje original, el remitente y la dirección visible sin volver a visitarla.
No instales una supuesta herramienta de limpieza sugerida por la propia página. Ese botón puede ser la segunda parte del engaño.
¿Debes cambiar todas tus contraseñas?
No por el simple hecho de abrir una página. Sí debes cambiar una clave si la escribiste, si el navegador la autocompletó y la enviaste, o si observas actividad extraña en la cuenta. Cambiar contraseñas sin identificar la cuenta afectada puede hacerte perder tiempo mientras el riesgo importante sigue activo.
Caso 2: escribiste una contraseña
Actúa como si esa clave ya fuera conocida por otra persona, aunque el sitio mostrara “contraseña incorrecta”. Una página falsa puede guardar lo escrito y después simular un error para pedirlo otra vez o redirigirte al sitio auténtico.
- Abre la aplicación oficial o escribe tú mismo la dirección del servicio. No regreses mediante el enlace recibido.
- Cambia inmediatamente la contraseña.
- Cierra las sesiones que no reconozcas y revisa dispositivos, actividad reciente y métodos de recuperación.
- Activa la verificación en dos pasos o una passkey si el servicio la admite.
- Si reutilizabas esa misma contraseña, cámbiala también en las demás cuentas, empezando por el correo electrónico.
Google recomienda usar contraseñas distintas, realizar la revisión de seguridad y activar la verificación en dos pasos. Puedes hacerlo desde su guía oficial para proteger una cuenta.
Si también entregaste un código de verificación
Un código de un solo uso puede permitir que el atacante complete el acceso en ese momento. No esperes a ver un cambio: entra desde la app o el sitio oficial, recupera la cuenta, revisa sesiones y modifica los factores de seguridad. Apple recuerda que nunca debes introducir la contraseña o los códigos de seguridad de tu cuenta en una página a la que llegaste desde un mensaje sospechoso; consulta sus recomendaciones sobre phishing e ingeniería social.
Si ya aparecen inicios de sesión o cambios que no reconoces, sigue también nuestra guía para saber si entraron en una cuenta.
Caso 3: introdujiste datos de tarjeta o banca
No te limites a borrar el mensaje. Contacta cuanto antes a tu banco desde su aplicación oficial, desde el número impreso en la tarjeta o desde un canal que busques de manera independiente.
Indica exactamente qué compartiste: número de tarjeta, fecha de vencimiento, CVV, contraseña, NIP, token o código SMS. El banco decidirá si conviene bloquear la tarjeta, desactivar temporalmente operaciones, cambiar credenciales o iniciar una aclaración.
Después:
- revisa movimientos y beneficiarios registrados;
- activa alertas para cargos y transferencias;
- cambia la contraseña bancaria desde la app oficial si la revelaste;
- guarda capturas, números telefónicos, correos, URL, hora y folios de atención;
- no pagues a personas que prometan “recuperar” el dinero a cambio de otro depósito.
La CONDUSEF recomienda actuar de inmediato, no realizar más pagos, comunicarse con la institución financiera, conservar la evidencia y presentar el reporte correspondiente.
El candado no demuestra que la página pertenezca al banco
HTTPS protege la conexión entre tu navegador y la página, pero una página fraudulenta también puede utilizarlo. Comprueba el dominio completo y entra a la banca desde la aplicación o escribiendo la dirección conocida; no confíes únicamente en el candado, el logotipo o el diseño.
Caso 4: descargaste un archivo, pero no lo abriste ni instalaste
Descargar no es siempre lo mismo que ejecutar. Si un archivo quedó en Descargas pero no lo abriste, instalaste ni autorizaste, elimina el archivo y vacía la papelera si tu sistema la utiliza. Después ejecuta la revisión de seguridad integrada y actualiza el dispositivo.
Anota el nombre y la extensión antes de borrarlo. Un supuesto PDF puede terminar en .apk, .exe, .dmg o presentar una doble extensión. En Android, una APK necesita pasos adicionales para instalarse; en iPhone, un enlace puede intentar que añadas un perfil de configuración. No continúes esos pasos.
Si abriste el archivo o no recuerdas qué permisos aceptaste, pasa al siguiente caso.
Caso 5: instalaste una aplicación, perfil o extensión, o concediste permisos
Este escenario requiere revisar el dispositivo, no solo la cuenta. Desconéctalo temporalmente de redes si observas acciones en curso, como ventanas que se abren solas, mensajes enviados o una aplicación que controla la pantalla.
Desde otro dispositivo confiable protege primero el correo y las cuentas financieras. Después, en el equipo afectado:
- revoca los permisos especiales concedidos, especialmente Accesibilidad, administrador del dispositivo, instalación de apps desconocidas, lectura de notificaciones, VPN y compartir pantalla;
- desinstala la aplicación o extensión desconocida;
- en Android ejecuta Google Play Protect; en iPhone revisa Ajustes → General → VPN y gestión de dispositivos;
- actualiza el sistema y las aplicaciones;
- revisa si aparecieron nuevas aplicaciones, perfiles, calendarios, extensiones o configuraciones que no reconoces.
Si no puedes retirar un permiso, la app reaparece, persisten comportamientos extraños o el dispositivo contenía información muy sensible, busca asistencia técnica y considera un restablecimiento después de conservar únicamente los archivos indispensables. Nuestra guía para detectar malware en el celular explica qué señales sí justifican una revisión más profunda.
Caso 6: hiciste un pago o una transferencia
Comunícate inmediatamente con la institución financiera y solicita un folio. Explica que la operación se originó tras un posible fraude y pregunta qué proceso corresponde. No envíes una segunda cantidad aunque te digan que es necesaria para liberar, verificar o devolver la primera.
Conserva:
- comprobante, referencia y cuenta de destino;
- conversación completa y datos del perfil;
- URL y capturas de la página;
- fecha, hora y canales de contacto;
- folio del banco y de cualquier denuncia o reporte.
No borres la conversación antes de guardar la evidencia. Bloquear al remitente evita nuevos mensajes, pero no sustituye el aviso al banco ni el reporte.
La escala de exposición: una forma rápida de decidir la prioridad
Nivel 1: exposición al sitio
Solo abriste la página. Cierra, revisa descargas y permisos del navegador y conserva el mensaje.
Nivel 2: exposición de identidad o cuenta
Escribiste datos personales, contraseña o código. Protege la cuenta, sus sesiones y el correo de recuperación.
Nivel 3: exposición financiera
Entregaste datos bancarios o autorizaste una operación. El banco es la prioridad; después asegura las cuentas relacionadas y documenta el incidente.
Nivel 4: exposición del dispositivo
Instalaste software, un perfil o concediste permisos potentes. Revoca accesos, revisa el sistema y protege tus cuentas desde otro equipo confiable.
Una misma situación puede ocupar varios niveles. Por ejemplo, una APK falsa puede capturar una contraseña bancaria y facilitar una transferencia. En ese caso atiende primero el movimiento financiero y las cuentas, y después limpia el dispositivo sin volver a utilizarlas desde él.
Guarda evidencia sin exponerte otra vez
Haz capturas del mensaje, el número o correo remitente, la hora y la dirección que todavía sea visible. Copia la URL como texto solo si puedes hacerlo sin cargarla y evita compartirla como enlace activo con amigos.
Para analizar una dirección sin abrirla, revisa el dominio carácter por carácter y consulta nuestra guía sobre cómo saber si un enlace es seguro. Los acortadores, subdominios largos y letras parecidas pueden ocultar el destino real.
Preguntas frecuentes
¿Pueden hackear mi celular solo por abrir un enlace?
No es lo más habitual, pero tampoco puede afirmarse que sea imposible. Los ataques que aprovechan fallas del navegador o del sistema existen, aunque las campañas masivas suelen depender de que la víctima escriba datos, instale algo o conceda permisos. Mantener el sistema actualizado reduce la exposición a vulnerabilidades conocidas.
Puede cerrar una sesión web o eliminar datos locales del sitio, pero no recupera una contraseña entregada, no cancela una transferencia y no desinstala una aplicación. Hazlo solo como medida complementaria después de atender la exposición real.
¿Qué hago si el enlace llegó de una persona conocida?
Confirma por otro canal si realmente lo envió. Su cuenta pudo ser robada o el nombre del remitente pudo falsificarse. No respondas al mismo mensaje con información sensible.
¿Debo apagar el celular?
Si solo viste una página, normalmente no es necesario. Si instalaste algo y observas control remoto, operaciones o actividad en curso, desconectar temporalmente el equipo puede frenar comunicaciones mientras proteges tus cuentas desde otro dispositivo.
¿Cómo sé si una contraseña llegó a enviarse?
Si pulsaste Iniciar sesión, Continuar o un botón equivalente, considérala expuesta, aunque la página mostrara error. Ante la duda, cambia esa clave desde el sitio o la aplicación oficial.
Conclusión
Después de hacer clic en un enlace sospechoso, no midas el peligro por lo alarmante que parecía la página. Identifica qué acción completaste y qué activo quedó expuesto: sitio, cuenta, dinero o dispositivo. Esa clasificación evita tanto el pánico innecesario como el error de limitarse a cerrar la pestaña cuando ya entregaste una contraseña, autorizaste un pago o instalaste software.