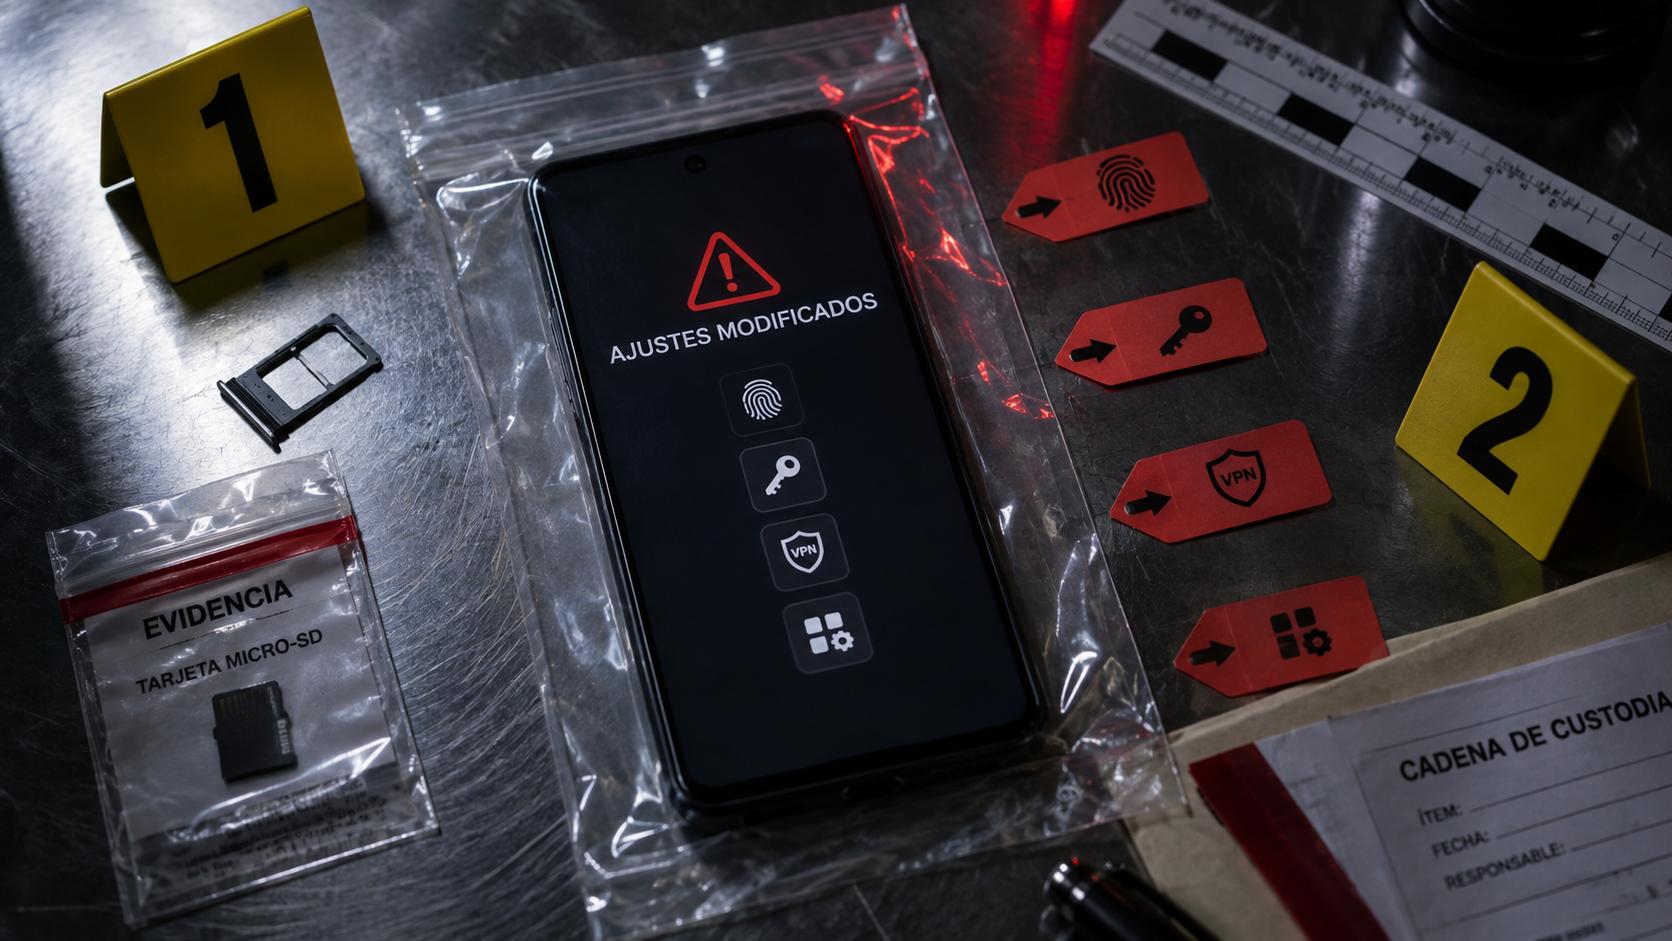
Los ajustes importantes rara vez cambian “solos”. Pero eso tampoco significa automáticamente que alguien haya hackeado todo el celular. Una actualización puede restablecer una preferencia; una cuenta sincronizada puede propagar un cambio; una empresa puede aplicar una política; y una persona que conoce tu código puede añadir su huella, cambiar la recuperación o instalar un perfil.
La clave es reconstruir qué cambió, en qué capa y quién tenía capacidad para hacerlo. No produce el mismo riesgo que desaparezca el modo oscuro a que aparezca una nueva biometría, un correo de recuperación desconocido o una VPN que no instalaste.
Primero identifica qué clase de cambio ocurrió
Anota el ajuste exacto, la fecha aproximada y cómo lo descubriste. Después colócalo en una de estas capas:
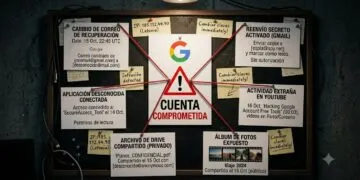
Contraseña o recuperación de una cuenta
Incluye cambios en Google, Apple, correo, redes, banco o cualquier servicio. También cuenta que aparezca un teléfono de recuperación, dirección alternativa, llave de acceso o segundo factor que no reconoces.
El celular puede estar limpio y la cuenta comprometida desde otro dispositivo. Protege el correo principal primero, porque sirve para recuperar muchas otras cuentas.
Código de desbloqueo o biometría del dispositivo
Un PIN, patrón o código diferente apunta a acceso físico, una acción realizada con las credenciales correctas o una administración autorizada. Una huella o apariencia adicional desconocida es especialmente seria: quien la añadió probablemente tuvo el teléfono desbloqueado.
No sigas probando códigos al azar si el dispositivo aumenta los tiempos de espera o podría borrar datos después de varios intentos.
Permisos y comportamiento de aplicaciones
Una app puede ganar acceso a cámara, micrófono, ubicación, contactos, notificaciones o archivos. En Android, Accesibilidad, administrador del dispositivo, instalación de apps desconocidas y mostrar sobre otras aplicaciones conceden capacidades más sensibles que un permiso normal.
Google advierte que una aplicación con acceso a los ajustes restringidos de Android puede leer contenido de la pantalla e interactuar con otras apps. No habilites esos ajustes por indicación de una llamada o mensaje inesperado.
Red, llamadas y comunicaciones
Busca Wi-Fi desconocidas, VPN, DNS privado, certificados, proxy, desvío de llamadas, eSIM o cambios de operador. Algunos son configuraciones legítimas del trabajo o de una app de seguridad; otros pueden redirigir tráfico o comunicaciones.
Perfil, administración o control familiar
Una empresa, escuela o sistema de control parental puede imponer contraseñas, instalar aplicaciones, filtrar conexiones o impedir cambios. En un equipo corporativo esto puede ser normal. En un teléfono personal, un perfil que no reconoces exige investigar su origen.
Regla práctica: un cambio aislado de apariencia suele ser un fallo o actualización. Varios cambios coordinados que afectan recuperación, biometría, permisos y comunicaciones forman un incidente de seguridad.
Señales que requieren actuar de inmediato
Prioriza el caso si observas una o más de estas situaciones:
- tu contraseña dejó de funcionar y no solicitaste cambiarla;
- el correo o teléfono de recuperación pertenece a otra persona;
- hay una huella, rostro, llave de acceso o dispositivo de confianza desconocido;
- se desactivó la verificación en dos pasos o Buscar mi dispositivo;
- apareció una VPN, perfil de administración, certificado o administrador que no instalaste;
- una app desconocida tiene Accesibilidad, acceso a notificaciones o permiso para instalar otras apps;
- se activó un desvío de llamadas o una eSIM que no pediste;
- los cambios reaparecen después de corregirlos;
- coinciden con compras, mensajes, ubicaciones o sesiones ajenas.
Si además hay movimientos bancarios, pérdida de línea o códigos que ya no llegan, contacta al banco y al operador desde otro dispositivo confiable.
Qué puede cambiar legítimamente sin que lo recuerdes
Antes de atribuirlo a un atacante, descarta causas normales:
- una actualización del sistema o de la aplicación restableció una preferencia;
- restauraste una copia de seguridad o migraste desde otro teléfono;
- el ahorro de batería retiró actividad o permisos a una app sin uso;
- la cuenta sincronizó contraseñas, contactos o ajustes desde otro equipo tuyo;
- una app pidió un permiso durante una función y lo aceptaste con prisa;
- el operador instaló una actualización de red;
- un perfil de trabajo o escuela aplicó una política;
- otra persona de la familia administra legítimamente el dispositivo.
Estas explicaciones son creíbles cuando existe un evento concreto que coincide con la fecha. “Fue una actualización” no explica una dirección de recuperación ajena, una nueva biometría o mensajes enviados por otra persona.
Cómo conservar pruebas antes de corregirlo
No borres todo de inmediato. Si hacerlo es seguro:
- fotografía el ajuste desde otro teléfono para conservar fecha, nombre y ruta;
- guarda alertas y correos de seguridad;
- anota cuándo funcionó por última vez la contraseña;
- registra aplicaciones nuevas, perfiles, VPN y permisos especiales;
- captura dispositivos y sesiones desconocidos;
- documenta cargos, mensajes o archivos afectados;
- no avises a una persona sospechosa si existe riesgo de represalias.
La documentación ayuda a distinguir si reaparece el mismo mecanismo y puede ser necesaria para soporte, banco, operador o una denuncia.
Revisión ordenada en Android
Los nombres varían según Samsung, Xiaomi, Motorola, Pixel y otras marcas. Utiliza el buscador de Ajustes si una ruta no coincide.
1. Bloqueo y biometría
En Seguridad o Pantalla de bloqueo, cambia el PIN o patrón si todavía puedes entrar. Elimina huellas o rostros que no reconozcas y vuelve a registrarlos. Comprueba Smart Lock, Desbloqueo extendido y dispositivos de confianza.
2. Cuentas del dispositivo
En Contraseñas y cuentas, Usuarios y cuentas o una sección similar, confirma que no exista una cuenta Google, Exchange o del fabricante desconocida. Una cuenta añadida puede sincronizar correo, contactos, calendario y copias.
Si el cambio pertenece a Google, utiliza la auditoría específica sobre cómo saber si hackearon tu cuenta de Google.
3. Permisos normales y accesos especiales
El Panel de privacidad de Android muestra qué aplicaciones usaron permisos como cámara, micrófono y ubicación. Después revisa Acceso especial de aplicaciones:
- Accesibilidad;
- administradores del dispositivo;
- acceso a notificaciones;
- mostrar sobre otras aplicaciones;
- instalar aplicaciones desconocidas;
- acceso de uso;
- modificar ajustes del sistema;
- VPN y DNS privado.
Google permite revisar permisos por aplicación o por tipo en Seguridad y privacidad → Gestor de permisos. Revoca primero el privilegio especial y después desinstala una aplicación sospechosa.
4. Aplicaciones y Play Protect
Ordena las aplicaciones por instalación o último uso cuando sea posible. No elimines un servicio del sistema solo porque su nombre sea técnico. Comprueba desarrollador, origen, fecha y permisos. Ejecuta Play Protect y actualiza Android y las aplicaciones.
Revisión ordenada en iPhone
1. Código, Face ID y Touch ID
En Ajustes → Face ID y código o Touch ID y código, cambia el código y restablece la biometría si dudas de las apariencias o huellas registradas. Apple distingue el código del dispositivo de la contraseña de la cuenta de Apple; protege ambos por separado.
Apple señala que, después de cambiar el código en versiones compatibles, el código anterior puede utilizarse durante un periodo limitado para recuperarlo. Si existe riesgo de que otra persona lo conozca, usa la opción para desactivar el código anterior. Consulta la guía oficial sobre contraseñas y códigos únicos.
2. Cuenta de Apple y dispositivos
En Ajustes, toca tu nombre y revisa teléfonos, ordenadores y dispositivos asociados. Comprueba dispositivos de confianza, números de teléfono, recuperación y autenticación de doble factor. Elimina únicamente lo que hayas identificado como ajeno.
3. Perfiles, VPN y permisos
Ve a Ajustes → General → VPN y gestión de dispositivos. Si la sección no aparece, normalmente no hay perfiles instalados. Revisa también Privacidad y seguridad para cámara, micrófono, ubicación, fotos, Bluetooth y red local.
Una VPN o perfil de empresa puede ser legítimo, pero Apple recomienda comprobar VPN, perfiles y software de seguridad cuando se alteran conexiones o servicios.
4. Comprobación de seguridad y protección por robo
En versiones compatibles, la Comprobación de seguridad permite revisar con quién compartes información, qué aplicaciones tienen acceso y qué dispositivos están ligados a la cuenta. La Protección en caso de robo añade verificaciones biométricas y demoras para cambios críticos cuando el iPhone está lejos de ubicaciones conocidas. Apple detalla esta protección en su guía de seguridad personal.
El orden correcto para recuperar el control
Cambiar cosas en un orden improvisado puede dejar la vía principal abierta. Sigue esta secuencia:
- desde un dispositivo confiable, protege el correo principal;
- corrige recuperación, segundos factores, llaves de acceso y sesiones;
- cambia el código del celular y restablece la biometría;
- retira perfiles, administradores, VPN y permisos especiales desconocidos;
- desinstala aplicaciones sospechosas y actualiza el sistema;
- cambia las contraseñas reutilizadas y las cuentas afectadas;
- contacta al operador si hubo pérdida de señal, eSIM o desvíos;
- vigila durante varios días que los cambios no reaparezcan.
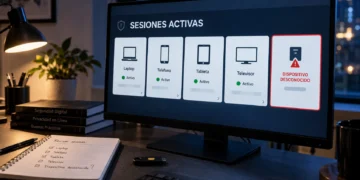
Si ves movimientos coherentes en la pantalla, permisos de Accesibilidad o herramientas de soporte, revisa además si alguien controla el celular de forma remota. Si aparecen sesiones, navegadores o ubicaciones extrañas, consulta la guía de dispositivos que no reconoces.
Cuándo restablecer el celular
Un restablecimiento es razonable si una app o perfil reaparece, no puedes revocar privilegios, el sistema está modificado o los cambios continúan después de proteger las cuentas. Pero no sustituye el trabajo sobre Google, Apple, correo, operador y banca.
Antes de borrar:
- guarda fotografías y documentos importantes;
- asegúrate de poder entrar en tus cuentas y recibir códigos;
- documenta la evidencia;
- evita restaurar automáticamente aplicaciones dudosas;
- instala manualmente solo lo necesario desde tiendas oficiales.
Después del restablecimiento, usa un código nuevo, activa las protecciones de la cuenta y observa si el cambio reaparece al añadir una app o perfil concreto.
Si sospechas de una pareja, familiar o persona cercana
Quien conoce tu código y tiene acceso físico puede producir cambios que parecen un ataque remoto. También puede notar que retiraste su huella, perfil o ubicación compartida.
Si existe control, acoso o riesgo de violencia, prioriza tu seguridad física. Investiga desde otro dispositivo, guarda pruebas fuera del teléfono y busca apoyo de una persona u organización de confianza antes de hacer cambios que puedan alertar a quien te vigila.
Preguntas frecuentes
¿Una actualización puede cambiar mis contraseñas?
Normalmente no cambia la contraseña de una cuenta. Puede cerrar una sesión, exigir que vuelvas a identificarte o modificar una preferencia. Si la clave dejó de funcionar y recibiste alertas que no reconoces, investiga la cuenta.
¿Pueden cambiar el PIN del celular a distancia?
No es una capacidad normal para cualquier persona. Puede intervenir una solución de administración, una cuenta con funciones específicas, alguien con acceso físico o una alteración del sistema. Revisa perfiles, administradores y cuentas antes de concluir el mecanismo.
¿Por qué vuelven a cambiar los ajustes después de corregirlos?
Puede existir una app con privilegios, un perfil administrado, una sincronización, una automatización o una persona que conserva acceso. Anota qué reaparece y después de qué evento para localizar la fuente.
¿Cambiar el PIN protege también Google o Apple?
No. El código desbloquea el dispositivo; la contraseña de Google o Apple protege la cuenta. Si ambos pudieron quedar expuestos, cámbialos por separado y revisa sesiones y recuperación.
¿Debo borrar el teléfono en cuanto vea un ajuste extraño?
No siempre. Primero documenta, protege las cuentas y revisa el origen. Borra cuando no puedas retirar el mecanismo o persista el comportamiento, y restaura solo contenido confiable.
Conclusión
Cuando cambian ajustes o contraseñas, no busques una única señal de “hackeo”. Separa cuenta, bloqueo, permisos, red y administración; después identifica qué actor tenía capacidad para cambiar cada capa. Protege primero el correo y la recuperación, corrige el acceso al dispositivo y elimina privilegios persistentes. El incidente termina cuando los cambios dejan de reaparecer y todas las sesiones, perfiles, permisos y métodos de recuperación vuelven a estar bajo tu control.